はじめに 〜リスクアセスメントを単なる「ペーパーワーク」にしないために〜
「ロボットを導入するのだから、とりあえず提出用の書類や、社内安全審査を通すためのチェックシートを形式的に埋めておけばよいだろう」
もし、ロボット導入プロジェクトチームや現場の管理職、あるいは経営層の中に、このような認識がわずかでもあるとすれば、そのプロジェクトは後に大きな手戻りやトラブルに直面する可能性が非常に高くなります。
多くの製造現場において、「リスクアセスメント」という言葉は、義務的な手続きや、単なる形式的な安全講習として敬遠されがちではないでしょうか。
しかし、ロボットシステムインテグレーション(RSI)の世界、特に人とロボットが同じ空間を共有する「協働ロボットシステム」の構築において、リスクアセスメントは単なる書類仕事ではありません。プロジェクトの成否、投資対効果(ROI)、そして作業者の安全確保のバランスを考慮し、最も合理的な仕様決定を行うための「重要な経営意思決定プロセス」なのです。
目次
なぜリスクアセスメントを「構想設計の段階」で行うべきなのか
多くのプロジェクトで発生する典型的な課題は、ロボットアームの購入、架台設計、ハンド製作、制御盤配線を経て、現場への据付がほぼ完了した「最終段階」になってから、「安全対策のためにリスクアセスメントを行おう」と動き出すことです。
このタイミングでリスクアセスメントを実施すると、以下のような深刻な手戻りや課題に直面することになります。
後付けの安全対策によるシステムの複雑化とコストの増加
組み立てが終わったシステムを稼働させて初めて、「作業者が接近した際にロボットと周辺設備の間に挟まれる危険がある(デッドスペースハザード)」と判明したとします。すでに設計や配線が完了しているため、これを解決するには、高価なセーフティレーザースキャナを複数台追加で配置するか、安全柵やアクリルパーテーションを後付けで囲うなどの対策が必要になり、当初の予算を大幅に超過します。
生産タクトタイムの低下
後付けで安全センサーを追加した結果、作業者がエリアに近づくたびにロボットが急停止するようになります。ロボットが停止すると前後の設備も止まり、ライン全体の生産効率が大幅に低下します。現場からは「これでは生産効率が悪く、手作業に戻した方が早い」という不満が噴出し、自動化設備が実質的に稼働しない遊休資産となってしまうケースもあります。
「ゼロリスク」の議論によるプロジェクトの停滞
安全の基準を事前に論理的に決めていないため、社内の安全担当部門や関係者から「少しでも怪我の可能性があるなら、安全柵を設置すべきだ」という極端なゼロリスク論を求められ、プロジェクトの進行が難航する場合があります。
優れた自動化を実現する企業は、プロジェクトの初期段階からシステムインテグレーター(SIer)と共にリスクアセスメントを開始します。あらかじめ想定される危険を3Dモデルやシミュレーション上で洗い出し、設計段階で本質的に排除しておく。だからこそ、不要なセンサーを追加することなく、最小限の投資で目標とするタクトタイムを維持しながら、法令と安全基準を遵守した合理的な生産ラインを立ち上げることができるのです。
本コラムでは、協働ロボット導入時に初期のリスクアセスメントが不可欠な理由と、国際安全規格(ISO 12100)に準拠した具体的な実施ステップについて、実務的な観点から考察します。
誰が安全の責任を持つのか? 〜ユーザー企業とSIerの適切な役割分担〜
協働ロボットの安全設計を進める上で、最も認識の不一致が生じやすいのが、「ユーザー企業とSIerの間の責任の境界線」です。 プロジェクト開始前にここを明確にしておかないと、納入段階になってから「想定と異なる」「安全設計の責任はそちらにある」といったトラブルに発展するリスクがあります。
法律上の最終責任者は「ユーザー企業(機械の使用者)」である
日本の労働安全衛生法、およびグローバルな製品安全基準における基本的な原則は、「最終的な安全責任、およびリスクアセスメントの決定責任は、その機械(ロボットシステム)を自社で稼働させるユーザー企業(事業者)にある」という点です。
SIerがどれほど高度な技術を保有していても、ユーザー企業の安全管理の決定責任を代行することはできません。平板な言い方をすると、ユーザー企業は『SIerがこれで良いと言ったから』と責任逃れはできないということです。以下の項目はユーザー企業が自らの経営判断として決定・承認する必要があります。
- どのような作業手順でラインを運用するのか(運用の承認)。
- 作業者にどのような安全教育(ロボット特別教育など)を実施するのか。
- リスクアセスメントの結果、システムに残る「残留リスク」を許容し、稼働を開始してよいかどうかの承認。
SIerが担うべき「技術的サポート」と「設計の具現化」
一方で、ロボット安全の専門規格(ISO/TS 15066など)に基づく技術計算や衝突力の評価、複雑な安全制御回路の構築を、ユーザー企業単独で行うことは容易ではありません。SIerは、以下のようなアプローチでユーザー企業と緊密な協力体制を築き、安全構築を技術的にサポートする責任があります。
- 技術的なデータの提示: 「ロボットをこの速度で旋回させた場合、万が一の衝突時に発生する力は〇〇ニュートンになります」「ワーク形状を考慮し、接触圧力を下げるためにハンドのこの部分にクッション素材を設けることを提案します」といった、客観的な判断基準となるデータを提示します。
- 仕様の確実な具現化: ユーザー企業が決定した安全方針(例:「スキャナを用いて人が接近したら安全速度250mm/s以下に減速させる」など)に基づき、セーフティPLCや各種センサーをハードウェア・ソフトウェアとして設計・構築し、信頼性の高いシステムを構築します。
この「ユーザーが主体となって意思決定し、SIerが専門技術によってそれを確実にサポート・具現化する」という適切な役割分担こそが、法的な適合性をクリアし、実用性の高い安全なシステムを構築するための要件です。
リスクアセスメントの具体的な実施ステップ
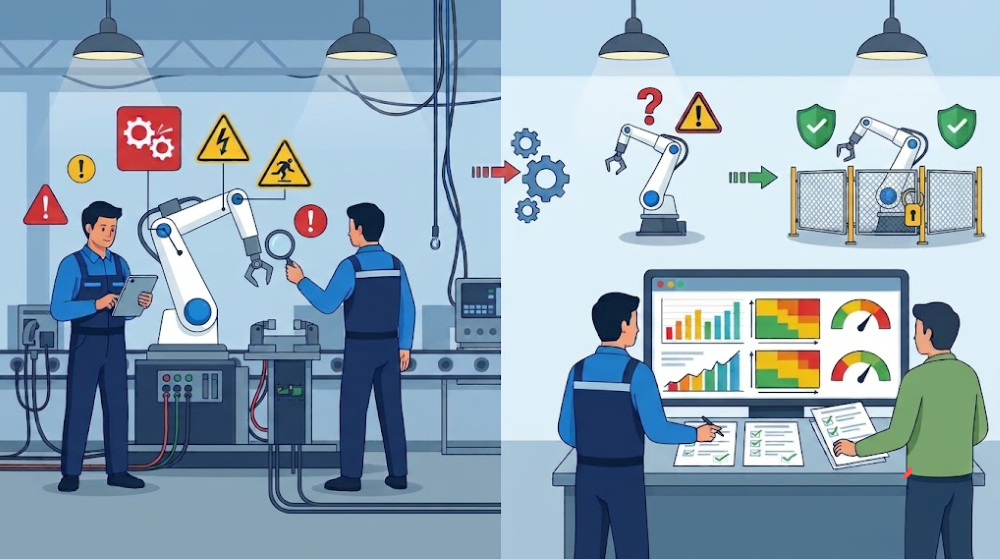
実際に現場でリスクアセスメントを行う際の具体的なプロセスを、ISO 12100(JIS B 9700)の流れに沿って見てみます。 リスクアセスメントは、以下の4つの主要なステップを順に踏むことで、漏れのない論理的な評価が可能になると言われています。
[ステップ1] 機械の制限の決定(運用の前提条件、対象者、寿命の定義)
▼
[ステップ2] 危険源(ハザード)の特定(不安全状態の洗い出し)
▼
[ステップ3] リスクの見積り(危害のひどさと発生確率によるスコアリング)
▼
[ステップ4] リスクの評価(許容限界を超えているかどうかの判定)
ステップ1:機械の制限の決定(仕様範囲の明確化)
アセスメントの開始時に、「このロボットシステムが、いつ、どこで、誰によって、どのような目的で使用されるのか」という仕様(制限)を明確に記述します。
- 使用制限(用途): 通常運転時にロボットが扱うワークの材質、サイズ、最小・最大重量、および想定される目標タクトタイム。
- 時間的制限: 機械の寿命、メンテナンス周期、稼働時間(24時間稼働か、日中稼働かなど)。
- 空間的制限: ロボットアームの最大リーチ(作業半径)、作業者の動線、周辺の既存装置との隙間、フォークリフト等の搬送車両の動線。
- 人的制限(作業者): 保全担当者、一般的なオペレーター、派遣社員など、作業に関わる人員のスキルや想定される誤使用(不安全行動)のレベル。
ステップ2:危険源(ハザード)の特定(危険箇所の洗い出し)
制限を定義した上で、システム全体に潜む「あらゆる危険源(ハザード)」を漏れなく洗い出します。 重要なのは、ロボットの通常運転時だけでなく、エラー復旧、品種切り替え時の段取り、定期メンテナンス、清掃時など、すべての運転モードと状態変化を網羅することです。
- アームの旋回に伴う、作業者との「衝突」ハザード。
- ハンド開閉時やアームの関節屈曲時における指の「挟み込み・せん断(切断)」ハザード。
- ワーク搬送中の、吸着圧低下や把持力低下に伴うワークの「落下」ハザード。
- 周辺の自動治具(クランプなど)の急動作に伴う「巻き込み・挟まれ」ハザード。
- 制御盤やモーター配線の劣化による「感電」ハザード。
ステップ3:リスクの見積り(定量的なスコアリング)
洗い出したハザードごとに、万が一事故が起きた場合の「リスクの大きさ」を算出します。一般的には、以下の2つの指標を掛け合わせる、または加算するマトリクス方式などが採用されます。
- 指標1:危害のひどさ(重篤度:S)
- S3(致命的): 死亡、または重度の障害を負う。
- S2(重大): 骨折や深い裂傷など、治療を要するが、回復可能な傷害を負う。
- S1(軽微): 打撲や擦り傷など、軽微な傷害。
- 指標2:危害の発生確率(P)
- 危険源への接近頻度(F): ハザードエリアへの立ち入り頻度や時間。
- 危険イベントの発生確率(O): 機械の不具合、プログラムのエラー、ワークの滑りやすさなどによる、想定外の動作の発生しやすさ。
- 回避の可能性(A): ロボットの速度が遅いなど、危険を認知した際に作業者が自律的に回避できるかどうか。
これらを組み合わせて、定量的なリスク評価点を算出します。
ステップ4:リスクの評価(判定)
見積もったリスクスコアを、あらかじめ定めた「許容限界値」と比較します。
- 許容可能なリスク: 特別な追加対策は不要。安全マニュアル等への記載(使用上の情報)にとどめます。
- 許容できないリスク: この段階ではラインを稼働させることができないため、必ず次章で解説する「3ステップメソッド」を講じて、リスクスコアを許容可能なレベルまで引き下げる必要があります。
すべての危険源に対してリスクを許容可能なレベルに収めるまで、対策と再見積もりを繰り返し実施します。
リスク低減の「3ステップメソッド」の活用
リスクを低減するにあたり、ISO 12100(JIS B 9700)では、対策を行う際の優先順位が厳格に規定されています。 必ず、以下の「3ステップメソッド」の手順に則って対策を検討しなければなりません。
ステップ1:本質的安全設計方策(危険そのものを物理的・形状的になくす)
(どうしてもリスクが残る場合)
▼
ステップ2:安全対策・付加的保護方策(センサーやガードなどの制御技術で保護する)
(さらにリスクが残る場合)
▼
ステップ3:使用上の情報(マニュアル、特別教育、安全看板で行動を規制する)
設計上の対策を省略して、作業者の教育や注意喚起だけに頼ることは、安全規格に反するだけでなく、万が一の労災発生時における企業の安全配慮義務違反を問われる要因となります。
ステップ1:本質的安全設計方策(物理的・設計的に危険を排除する)
最も優先される、最も信頼性の高い対策です。「人間はミスを犯し、機械は故障する」という前提に立ち、設計の工夫によって危険源自体を排除するか、傷害を負わない強さまで物理的に弱めるアプローチです。
- 形状の工夫: ハンドや架台の角を丸く設計し、鋭利な部分をクッション性の高いゴムやカバーで覆うことで、衝突時の接触面積を広げて圧力を低減します。
- 隙間の確保: ロボットの可動部と周囲の壁やフレームとの隙間を、常に500mm以上(人体が挟まれても深刻な圧迫を防げるクリアランス)確保するレイアウトに変更します。
- 力の制限(動力制限): 協働ロボットのPFL(パワー・フォース制限)機能を有効にし、トルク制限値や最高動作速度を、万が一衝突しても人体の許容値(ISO/TS 15066)を超えないレベルに設定します。
ステップ2:安全対策(エンジニアリング対策:ガードとセンサー)
ステップ1の設計変更だけでは目標とする生産タクトやパワーが維持できず、リスクを下げきれない場合に採用する対策です。
- セーフティセンサーによる動的制御: セーフティレーザースキャナやライトカーテンを設置し、作業者が接近したことを検知した瞬間に、ロボットを安全速度に減速、あるいは安全に静止(SMS)させる制御を行います。
- セーフティPLCによる信号の監視: 非常停止ボタンや各種安全センサーの信号を、通常の制御用PLCとは独立した「セーフティPLC」に入力し、万が一の故障やエラーが発生しても、確実に安全停止を起動するフェイルセーフな安全関連制御システムを構築します。
ステップ3:使用上の情報(残留リスクの提示と現場教育)
ステップ1と2を尽くしても、システム上取り除くことができなかった「わずかな危険性(残留リスク)」について、情報提供や運用ルールで防護する対策です。
- マニュアルへの明記: 「品種切り替え作業の際は、必ず手動モードに切り替え、イネーブルスイッチを握りながら行ってください」といった具体的な作業手順を文書化します。
- 安全教育と訓練: ロボットを扱うすべての作業者に対し、法令に基づく「ロボット特別教育」や、システムに特化した実技・危険予知(KY)トレーニングを徹底して実施します。
- 安全標識・警告ラベルの貼付: 「高熱部注意」「ロボット動作範囲、立ち入り禁止」などの警告ラベルを、危険箇所に直接貼り付けます。
人間の注意だけに頼るのではなく、ステップ1・2の機械側の安全機能で大部分を担保するシステムを設計することが重要です。
残留リスクのマネジメントと妥当性確認(バリデーション)
対策を施した後は、最終ステップである「残留リスクのマネジメント」と「妥当性確認(バリデーション)」のフェーズに移ります。
残留リスクの文書化と周知
どれほど高度な対策を施しても、リスクを完全にゼロにすることはできません。対策後に残るリスクを「残留リスク」と呼びます。 ユーザー企業のプロジェクト責任者は、これを「残留リスク一覧表(リスクアセスメントシート)」や、図面上で危険箇所を示した「残留リスクマップ」として文書化する必要があります。 この書類は保管するだけでなく、実際にそのラインで稼働に関わるすべての作業者に対して、危険箇所と安全な作業手順を教育や朝礼を通じて周知・共有しなければなりません。これは、PL法や安全配慮義務の観点からも極めて重要な手続きです。
妥当性確認(バリデーション:Validation)の実施
妥当性確認とは、構築した安全機能が、実際の現場で想定通り確実に作動して作業者を保護するかどうかをテストし、証明するプロセスです。
- 衝突力の検証(PFL測定): ISO/TS 15066に準拠した、専用の「衝突力・圧力測定器」を使用し、最悪の姿勢および最高速度でロボットを測定器に接触させます。測定された力(N)と圧力(N/cm²)が、規格の定める許容値以下に収まっているかを確認し、テストレポートとして記録します。
- 安全回路の動作テスト: ロボットの稼働中に、ライトカーテンを遮る、非常停止ボタンを押す、またはセンサー配線の断線をシミュレートするなどして、セーフティ制御回路がタイムラグなく確実に機能し、安全停止や自動静止(SMS)を実行するかを検証します。
これらの測定データやリスクアセスメントのプロセス全体を「安全ファイル(テクニカルファイル)」として文書化し、ユーザー企業の安全責任者が承認することで、協働ロボットシステムは正式に稼働を開始することができます。
人員変動・突発欠勤に対応する「可用性の高い生産ライン」の設計
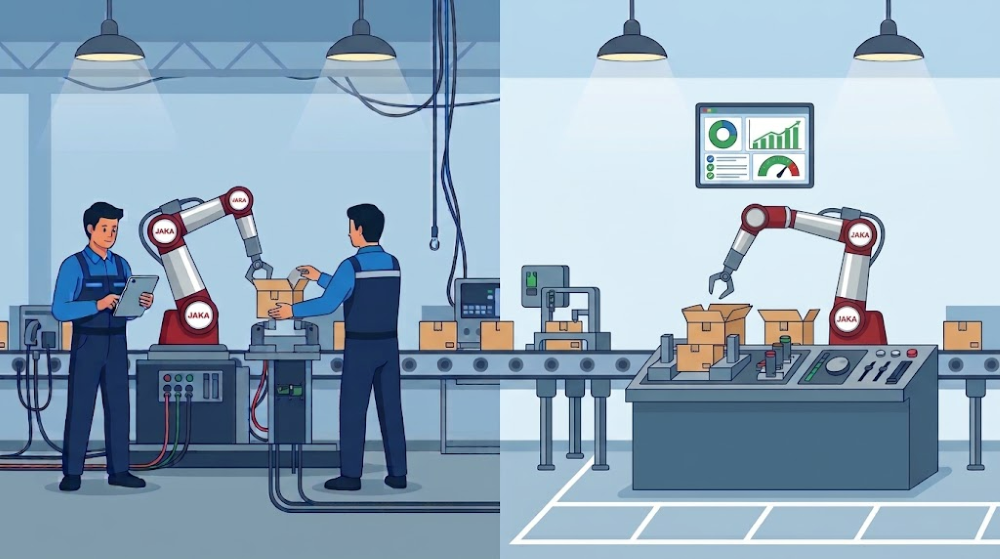
人員不足や突発欠勤によるライン停止リスクへの対策として、亀岡電子では「アシストオートメーション(機械が自動で作るのではなく、人が作り込むことをアシストする自動化)」というシステム設計哲学を提唱しています。これを安全かつ確実に機能させるための具体的な制御設計手法を説明します。
人員不足をカバーする「バックアップモード(協働可変運転)」
人員不足が発生した際、モードセレクトスイッチの操作により、システム全体の「セーフティ制御ロジック」と「ロボットプログラム」を、自動で「バックアップ・部分自動化モード」へとシフトさせます。
【人員変動に対応するセーフティモードの動的切替設計】
[ 通常運転モード ](現場要員が確保されている場合)
・作業員と協働ロボットが役割を分担しながら近接作業を実施
・エリアセンサーは「注意・警告減速ゾーン」として機能
▼
[ 突発欠勤が発生:モードセレクトスイッチを切り替え ]
[ バックアップ・部分自動化モード ](人員不足をロボットが代替)
・ロボットが人の工程も引き受け、自動で可動範囲・タスクを拡張
・エリアセンサーの安全監視プログラムを「侵入時即安全停止(SMS)」へ自動シフト
このバックアップモードにおいて、ロボットは通常人間が行っていた作業までカバーして自律的に動くようになります。可動範囲が広がり動作が変わるため、そこには新しい危険源(ハザード)が発生します。
このシステムにおいては通常時とバックアップ代替時のそれぞれについて、独立した2系統のリスクアセスメントを初期段階から実施し、それぞれのモードに対応する安全制御回路(セーフティロジック)を、セーフティPLC内にあらかじめ二重設計して組み込む必要が出ます。 これにより、モードが切り替わった瞬間、レーザースキャナの防護ゾーンが自動的に広がり、セーフティ制御の監視レベルも「接触検知による停止(PFL)」から「不意の接触を防ぐための完全な監視静止(SMS)」へと動的に自動シフトします。
この設計により、人員が不足した状態であっても、安全を確保したままロボットが作業を補完し、ライン全体の稼働停止を防ぐことができます。
「メカ・電気・ソフトの一貫対応体制」による、信頼性の高い安全制御
こうした高度で柔軟な安全制御を構築するためには、ロボット、センサー、機械本体、そしてPLCの安全回路が完全に統合されている必要があります。 もし、ロボットの設計、電気配線、センサー設置の各工程が別々の会社(分業体制)で行われている場合、安全信号のやり取りや物理的な干渉、センサーの死角の発生など、繋ぎ込みの技術的なトラブルが数多く発生し、開発の遅延や仕様の妥協を招くリスクがあります。
亀岡電子は「メカ・電気・ソフトの一貫体制」でなるべく対応できるように考えているのはこのためです。設計の初期段階から、メカ、電気・制御、ソフトウェアの各エンジニアが1つのチームとして連携して設計を進めます。
- メカ設計段階: センサーの検知範囲を考慮し、死角や挟み込みデッドスペースを排除した、本質的に安全な架台やハンドの形状をデザインします。
- 電気・ソフト設計段階: センサーの安全信号とセーフティPLC、ロボットコントローラの通信同期を確実に構築し、エラー原因を迅速に特定できる、信頼性の高いセーフティ回路を構築します。
この一貫した調和体制こそが、単に法令を遵守するだけでなく、現場の生産継続性(レジリエンス)を最大化させるための鍵となります。
まとめ 〜リスクアセスメントは変化し続ける現場のための「継続的プロセス」である〜
リスクアセスメントシートは、システム導入時に一度実施して終わりの形式的な書類(ペーパーワーク)ではなく、生産品目の追加や生産ラインの変更とともに更新されるべき「継続的プロセス」です。システム導入後に「新しいワークを追加したい」「作業動線を見直したい」といった新たなニーズが生じた際、当初の設計書をもとに、変更された差分について再びリスクアセスメントを実施し、安全を維持しながらシステムを柔軟に拡張・アップデートします。
最初からリスクアセスメントの論理的な構造を理解し、セーフティPLCやセンサーが明確に設計されているからこそ、将来の変更時にも、過大な追加コストをかけることなく、安全かつ迅速にラインを更新できると言えましょう。
リスクアセスメントは、労災事故やそれに伴う経営上の損失を防ぎ、人員変動に強い強靭な生産システムを構築するための、費用対効果の極めて高い「生産エンジニアリング投資」として位置づけることができます。
亀岡電子では、人とロボットが安全に、かつ高い生産性を維持しながら協働できる生産現場の構築を、確実なリスクアセスメントプロセスを通じてサポートいたします。
(注記: 本稿に記載している各種規格・法令・ガイドライン等の内容は、掲載時点で当社が確認した情報に基づいて作成されたものです。規格・法令等は改訂、廃止、新設等により、その体系や内容、適用範囲等が変更される場合があります。実際の設計・導入・適合性評価等にあたっては、必ず最新の原規格・法令・公的ガイドライン等をご確認ください。)
(文・亀岡電子コラム編集部)